"브라우저가 비밀번호를 기억해 주니 편하긴 한데, 정말 괜찮을까?" 많은 분이 한 번쯤 해 본 생각입니다. 이번에 발견된 악성코드는 이 편리함이 왜 위험할 수 있는지 잘 보여 줍니다.
AI로 피해자 '값어치' 매기는 정보탈취 악성코드 볼타|브라우저 저장 비밀번호가 위험한 이유와 예방법
목차 (6)
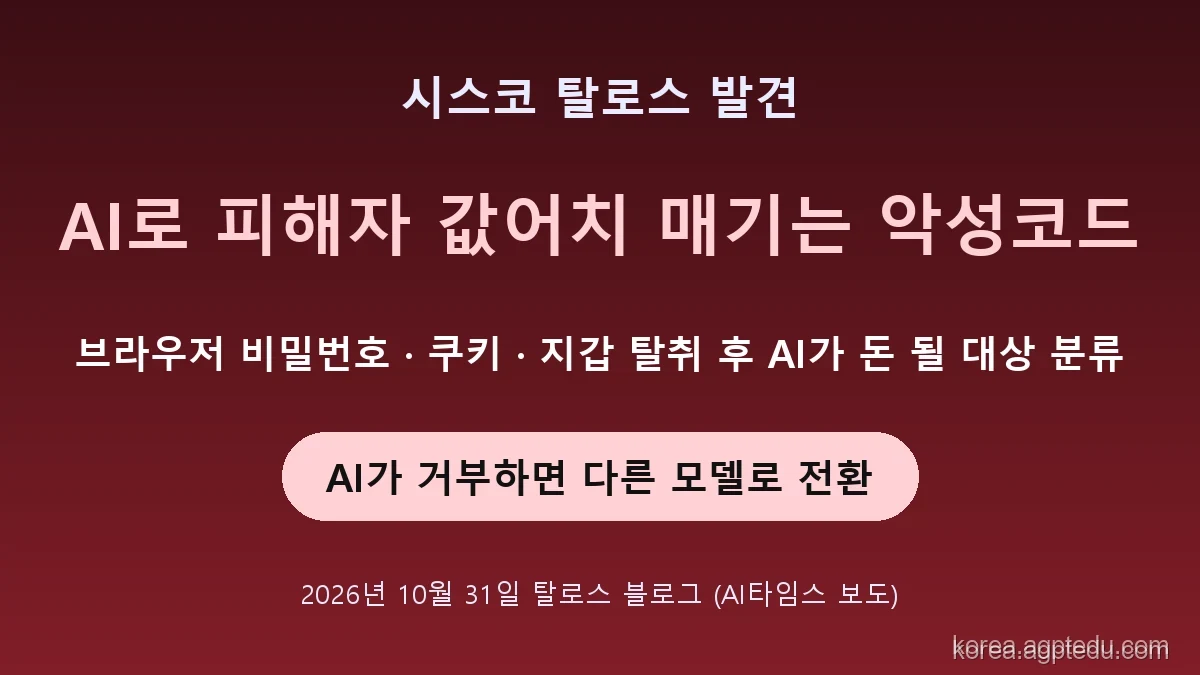
결론부터 말하면, PC에서 비밀번호·쿠키·카드·지갑 정보를 훔친 뒤 AI로 '이 사람은 돈이 되는지'까지 평가하는 악성코드가 나왔습니다. 보안업체 시스코 탈로스가 발견한 '볼타(VOLTA-AUTODOXER)'로, AI가 분석을 거부하면 다른 AI 모델로 바꿔 계속 진행합니다.
✅ 이 글에서 얻을 수 있는 것
1. 볼타가 훔치는 정보와 AI를 쓰는 방식
2. AI 안전장치를 우회하는 수법
3. 오늘 바로 할 수 있는 예방 습관
한눈에 정리
| 항목 | 내용 |
|---|---|
| 발견 | 시스코 탈로스 (10월 31일 현지 공식 블로그) |
| 대상 | 윈도우 PC |
| 훔치는 것 | 브라우저 저장 비밀번호·쿠키, 결제 카드, 이메일·메신저 계정, 암호화폐 지갑, 마이크로소프트 인증 토큰, 클라우드 접속 정보, 화면 캡처 |
| AI 역할 | 피해자 자산을 현금화 가능성 낮음·중간·높음으로 분류, 보안 수준 평가 보고서 작성 |
| 거부 우회 | 클로드 오퍼스 4.6 → 키미 K2 → 제미나이 2.5 플래시 순서로 전환 |
| 결과 전달 | 텔레그램 등으로 공격자에게 전송, 실행 후 스스로 삭제될 수 있음 |
AI를 어떻게 쓰나
- 정보 수집: 감염된 PC에서 브라우저에 저장된 비밀번호와 쿠키, 카드 정보, 계정, 지갑 등을 모읍니다.
- 계정 뒤지기: 훔친 계정으로 지메일에서 아마존·페이팔·배달 서비스 영수증을 찾아 집 주소와 소비 내역을 확인합니다. 배달 주문 기록도 모으고, 게임 아이템은 시세를 조회해 값을 매깁니다.
- AI 분석: 모은 정보를 AI에 넘기면서 '포렌식 정보 분석가' 역할을 줍니다. AI는 자산을 현금화 가능성별로 나누고, 비밀번호 관리 상태와 보안 수준을 평가해 추가 공격용 보고서를 씁니다.
- 거부하면 다른 모델로: 외부 모델 연결 서비스 오픈라우터를 통해 기본은 클로드 오퍼스 4.6을 쓰고, 거부하거나 답이 부족하면 다른 모델을 차례로 부릅니다.
- 흔적 지우기: AI 분석은 피해자 PC에서 이뤄지고, 결과는 원본 데이터와 함께 공격자에게 갑니다. 실행 후 스스로 삭제될 수도 있습니다.
탈로스는 이 악성코드의 핵심이 정보를 빨리 훔치는 데 있는 것이 아니라, 사람 공격자가 하던 '누구를 노릴지 고르는 일'을 AI에 맡긴 것이라고 강조했습니다.
📌 함께 보면 좋은 가이드: 가짜 챗GPT·클로드 PC 앱 주의 — 이런 악성코드는 정품을 사칭한 설치 파일로 들어오는 경우가 많습니다.
오늘 할 수 있는 예방 습관
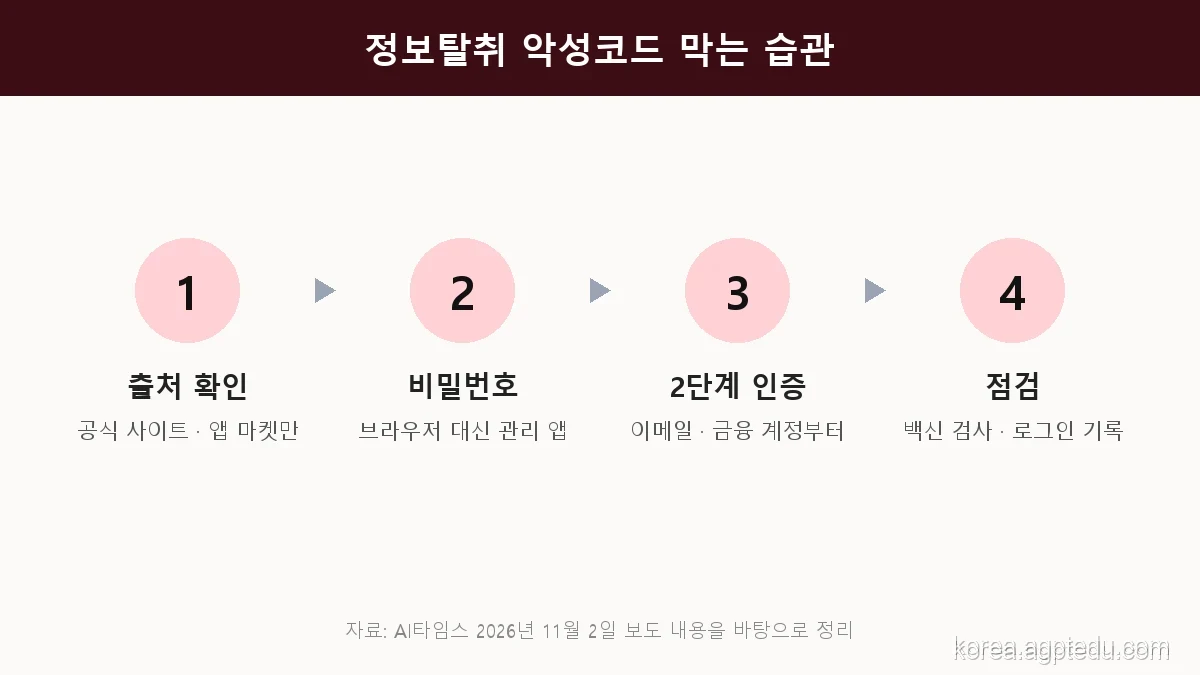
| 습관 | 이유 |
|---|---|
| 프로그램은 공식 사이트·앱 마켓에서만 | 정보탈취 악성코드는 감염이 시작점 |
| 중요한 비밀번호는 브라우저 대신 비밀번호 관리 앱 | 브라우저 저장 비밀번호가 1순위 수집 대상 |
| 2단계 인증 켜기 (이메일·금융·쇼핑 계정부터) | 비밀번호가 새도 로그인을 한 번 더 막음 |
| 이메일 계정 따로 지키기 | 영수증 메일로 주소·소비 내역이 드러남 |
| 로그인 기록·연결 기기 정기 확인 | 낯선 기기가 보이면 즉시 로그아웃·비밀번호 변경 |
| 백신 전체 검사 | 이상 증상이 없어도 주기적으로 |
이미 감염이 의심된다면 다른 깨끗한 기기에서 이메일과 금융 계정 비밀번호부터 바꾸고, 모든 기기에서 로그아웃하세요. 감염된 PC에서 비밀번호를 바꾸면 새 비밀번호도 다시 빼앗길 수 있습니다.
운영자 코멘트
보도를 정리하면서 눈에 띈 점은 AI 안전장치가 거절해도 공격자가 다른 모델로 넘어가도록 미리 설계했다는 부분입니다. AI 회사의 안전장치만으로는 막기 어렵다는 뜻이고, 결국 개인이 할 수 있는 일은 정보를 애초에 빼앗기지 않는 기본 습관입니다. 특히 이메일 계정은 영수증 하나로 주소와 소비 습관까지 드러나는 '보물 창고'라 2단계 인증을 가장 먼저 켜 두길 권합니다.
맺음말
- 볼타는 PC에서 비밀번호·카드·지갑 정보를 훔친 뒤 AI로 피해자의 값어치를 평가하는 정보탈취 악성코드입니다.
- AI가 거부하면 다른 모델로 바꾸는 기능까지 갖춰 AI 안전장치만으로는 막기 어렵습니다.
- 공식 경로 설치, 비밀번호 관리 앱, 2단계 인증이 가장 확실한 예방책입니다.
👉 다음에 읽을 글
- 챗GPT 채팅 잠금 사용법 — AI 대화에 남은 민감한 정보를 잠가 두는 방법입니다.
- 챗GPT 공유 링크 취약점 정리 — 링크 하나로 대화가 새어 나갈 뻔한 사례입니다.
공식 자료
자주 묻는 질문
- 볼타는 어떤 악성코드인가요?
- 시스코 탈로스가 10월 31일(현지) 공개한 정보탈취 악성코드 '볼타-오토독서(VOLTA-AUTODOXER)'입니다. 윈도우 PC에서 브라우저에 저장된 비밀번호·쿠키, 결제 카드, 이메일·메신저 계정, 암호화폐 지갑 등을 훔친 뒤 AI로 피해자의 자산 가치와 보안 수준을 평가합니다.
- AI가 거부하면 어떻게 되나요?
- 오픈라우터를 통해 기본으로 클로드 오퍼스 4.6에 분석을 맡기고, 거부하거나 답이 부족하면 키미 K2, 제미나이 2.5 플래시를 차례로 호출합니다. AI 안전장치의 거부까지 예상하고 설계한 것입니다.
- 훔친 정보로 무엇을 더 알아내나요?
- 훔친 계정으로 지메일에서 아마존·페이팔·배달 서비스 영수증을 찾아 집 주소와 소비 내역을 확인하고, 배달 주문 기록도 모읍니다. 게임 아이템은 시세를 조회해 금전 가치를 추정합니다.
- 개인이 할 수 있는 예방법은 무엇인가요?
- 프로그램은 공식 사이트와 앱 마켓에서만 받고, 중요한 비밀번호는 브라우저 대신 비밀번호 관리 앱에 두며, 이메일·금융 계정에 2단계 인증을 켜는 것이 기본입니다. 백신 검사와 로그인 기록 점검도 주기적으로 하세요.